Loading ...
Data di pubblicazione: 14/10/2026 alle 08:58
(Adnkronos) – L’attacco informatico che ha compromesso i sistemi di refrigerazione di numerosi supermercati francesi, provocando il deterioramento di grandi quantità di alimenti e ingenti danni economici, potrebbe non essersi ancora concluso. Secondo un’allerta pubblicata il 12 ottobre e aggiornata il giorno successivo dal CERT-FR, il gruppo nazionale di risposta agli incidenti informatici che opera all’interno dell’Agenzia francese per la cybersicurezza (ANSSI), le campagne di attacco contro queste apparecchiature sarebbero probabilmente ancora in corso.
Nel bollettino ufficiale CERTFR-2026-ALE-012, le autorità francesi segnalano compromissioni di controllori per la refrigerazione industriale delle serie Danfoss AK-SM e AK-SC e dei sistemi Copeland xweb e Dixell xweb, raccomandando di eliminare l’esposizione diretta a Internet delle interfacce di gestione e di proteggere gli accessi remoti.
La vicenda riporta l’attenzione su un problema che non riguarda soltanto la grande distribuzione, ma l’intero ecosistema dei dispositivi connessi, dai macchinari industriali alle apparecchiature presenti nelle abitazioni. Per comprendere se si tratti di un cambiamento nelle strategie dei cybercriminali oppure di una maggiore esposizione di sistemi già vulnerabili, Adnkronos Tech&Games ha raccolto le dichiarazioni di Marco Fanuli, Technical Director di TrendAI, la divisione di Trend Micro dedicata alla cybersecurity aziendale.
Secondo l’esperto, è soprattutto l’evoluzione tecnologica degli impianti ad aver modificato lo scenario: “Quello che sta cambiando è il contesto. Sempre più dispositivi, impianti e macchinari vengono connessi per ragioni di efficienza, di monitoraggio e di manutenzione da remoto. Spesso sono gestiti da fornitori terzi e sono nati in un’epoca in cui la sicurezza informatica non era una priorità progettuale. Questo amplia la superficie di attacco.”
Fanuli richiama quindi l’attenzione sulle conseguenze economiche di un’eventuale compromissione, che possono rendere questi sistemi particolarmente appetibili per i cybercriminali: “Allo stesso tempo, per chi attacca questi ambienti sono molto interessanti, perché un’interruzione ha un impatto immediato e esercita una forte pressione a ripristinare rapidamente, il che aumenta il potere di ricatto.”
Non si tratta necessariamente, dunque, di nuove tecniche criminali, quanto di un ambiente nel quale gli effetti di un attacco possono diventare più gravi e immediati. È lo stesso Fanuli a chiarire la distinzione: “Quindi non è un cambio di strategia da parte dei cybercriminali, ma un’esposizione crescente che rende questi ambienti più visibili e redditizi da attaccare. Al netto del caso specifico, il messaggio di fondo vale per qualsiasi settore: la sicurezza informatica non riguarda più soltanto i dati, ma anche la continuità operativa e la sicurezza fisica”.
Quando un comando legittimo diventa uno strumento d’attacco
Il caso francese ha portato l’attenzione sui sistemi di controllo remoto della refrigerazione, nei quali software e connessioni di rete consentono di regolare temperature, monitorare il funzionamento degli impianti e gestire interventi di manutenzione senza la presenza fisica di un operatore. Ma quali sono le debolezze che rendono queste infrastrutture vulnerabili e quanto è difficile accorgersi di un’intrusione prima che produca conseguenze?
Fanuli individua una serie di criticità ricorrenti, legate tanto alla configurazione degli apparati quanto alle difficoltà di mantenerli aggiornati: “Le criticità ricorrenti nei sistemi di controllo industriale sono sempre le stesse: interfacce di gestione esposte su Internet, autenticazione debole o credenziali di default, firmware non aggiornato (perché in ambito OT ogni intervento è delicato e non sempre è possibile patchare un sistema datato), reti piatte, ovvero senza segmentazione tra IT e OT, e accessi dei fornitori di manutenzione poco controllati.”.
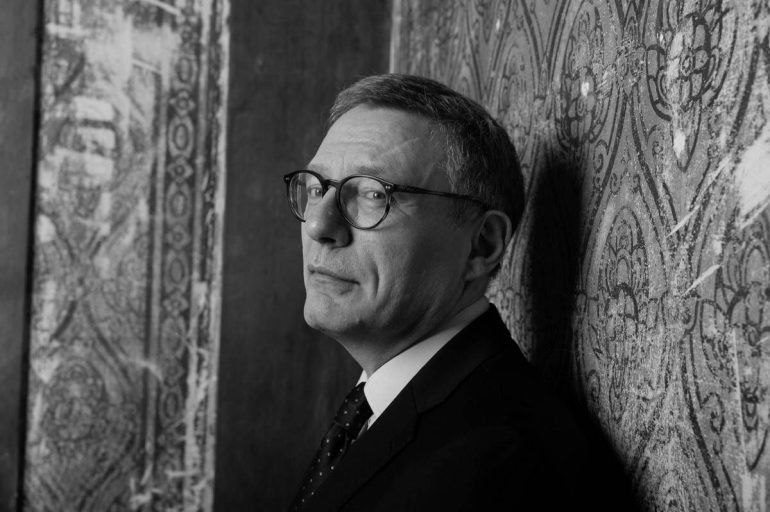
Marco Fanuli, Technical Director di TrendAI
A rendere più complessa la protezione degli impianti è anche la difficoltà di distinguere un’operazione autorizzata da un’attività malevola, soprattutto quando chi attacca utilizza le normali funzioni previste dal software. L’esperto di TrendAI porta un esempio direttamente collegato al funzionamento dei sistemi di refrigerazione: “Rilevare un accesso non autorizzato è difficile perché questi ambienti offrono spesso poca visibilità: pochi log, nessun monitoraggio dedicato e comandi che, dal punto di vista tecnico, sono legittimi. Un comando “avvia sbrinamento” è un’operazione normale; è il contesto a renderla anomala”.
La prevenzione richiede quindi di affiancare alla protezione degli accessi una maggiore capacità di osservare ciò che accade all’interno delle reti industriali. Su questo punto Fanuli indica alcuni interventi prioritari: “Servono quindi il monitoraggio comportamentale della rete OT, l’inventario degli asset, la segmentazione, gli accessi remoti protetti (MFA, VPN, nessuna esposizione diretta) e la possibilità di applicare protezioni contro le vulnerabilità tramite apparati o software dedicati (virtual patching)”.
Frigoriferi, telecamere e serrature intelligenti: quali rischi per le nostre case?
Dai supermercati alle abitazioni il passaggio può sembrare ampio, ma la diffusione di frigoriferi intelligenti, climatizzatori controllabili attraverso smartphone, telecamere e serrature elettroniche introduce problemi di sicurezza che, pur in contesti differenti, presentano alcuni elementi in comune. La questione si estende quindi anche all’ambiente domestico, sollevando l’interrogativo se un attacco capace di alterare il funzionamento di un impianto commerciale possa, almeno teoricamente, verificarsi anche all’interno di un’abitazione.
La risposta dell’esperto conferma questa possibilità tecnica, pur invitando a distinguere i rischi effettivi dagli scenari più allarmistici: “Tecnicamente sì: se un dispositivo connesso ha una falla e non è protetto, può essere manipolato, che si trovi in un supermercato o in una casa. Gli apparati domestici spesso ricevono meno attenzione alla sicurezza e vengono aggiornati raramente, e una vulnerabilità comune a migliaia di modelli identici può essere sfruttata su larga scala. Quindi il rischio esiste.”
La differenza più importante, spiega Fanuli, riguarda però le motivazioni degli aggressori, che nel caso delle abitazioni tendono a privilegiare operazioni su larga scala piuttosto che il sabotaggio di un singolo elettrodomestico: “A cambiare, di solito, è l’obiettivo di chi attacca. Colpire un negozio o un’azienda significa causare un danno economico immediato, interrompere l’attività e mettere pressione per ottenere un riscatto. Con una famiglia, il ragionamento è diverso: una singola casa vale poco e, per questo, i criminali puntano più sui numeri che sul singolo bersaglio.”
L’esperto descrive quindi le modalità attraverso le quali un dispositivo domestico compromesso può diventare utile a un’organizzazione criminale, anche senza che il proprietario si accorga dell’intrusione: “Ad esempio, usano migliaia di dispositivi domestici, a insaputa dei proprietari, per lanciare ulteriori attacchi, oppure cercano di rubare account e password, spiare tramite telecamere o raccogliere dati personali da rivendere o da usare per truffe”.
Per chi utilizza tecnologie intelligenti in casa, il pericolo più concreto potrebbe dunque non coincidere con quello osservato nei supermercati francesi. Fanuli invita a prestare particolare attenzione ai sistemi che gestiscono la sicurezza dell’abitazione: “Per un consumatore, lo scenario più realistico non è quello in cui il frigorifero sbrina gli alimenti, ma quello di un dispositivo usato o spiato senza che ce ne accorgiamo. Le serrature e gli impianti di allarme meritano maggiore attenzione, poiché riguardano anche la sicurezza fisica”.
Come proteggere i dispositivi domestici
Se la crescente diffusione di apparecchiature connesse amplia le possibilità di attacco, esistono comunque comportamenti che permettono ai consumatori di ridurre la propria esposizione, senza richiedere particolari competenze informatiche.
Le precauzioni riguardano sia la gestione dei dispositivi già presenti in casa sia la scelta di nuovi prodotti. Su questo aspetto Marco Fanuli, Technical Director di TrendAI suggerisce di partire dalle misure più semplici, spesso trascurate dagli utenti: “Le precauzioni sono semplici. Cambiare le password di fabbrica e usarne una diversa per ogni servizio, attivando la verifica a due passaggi quando disponibile. Tenere aggiornati app e dispositivi. Disattivare le funzioni remote non necessarie. Infine, quando si acquista, preferire marchi che garantiscono aggiornamenti di sicurezza nel tempo. Non serve allarmismo, ma lo stesso buon senso che già applichiamo al telefono e al computer.”
Immagine di apertura: Sistemi di refrigerazione commerciale all’interno di un punto vendita. Immagine di repertorio. Foto: AG20044018 / Wikimedia Commons, CC BY-SA 4.0
—
tecnologia
webinfo@adnkronos.com (Web Info)
1
play_arrow
2
play_arrow
3
play_arrow